刷到“Web3 工作室招人”“Web3 项目内测”,或者听人说“这是下一代互联网”,第一反应往往是:这到底是个技术,还是又一个炒作概念?
先说结论。Web3 说的是一种互联网的做法:你的账户不再是某家公司数据库里的一行记录,而是一个只有你掌握钥匙的钱包地址;你在上面拿到的东西(币、域名、门票、投票权)记在公开的区块链上,平台关门了它们还在。它有真实在用的部分,也有被过度包装的部分,还有大量借它名头的骗局。下面按“是什么、真在用的、怎么试、哪里不行、怎么防骗”的顺序讲。
先给答案:Web3 到底指什么
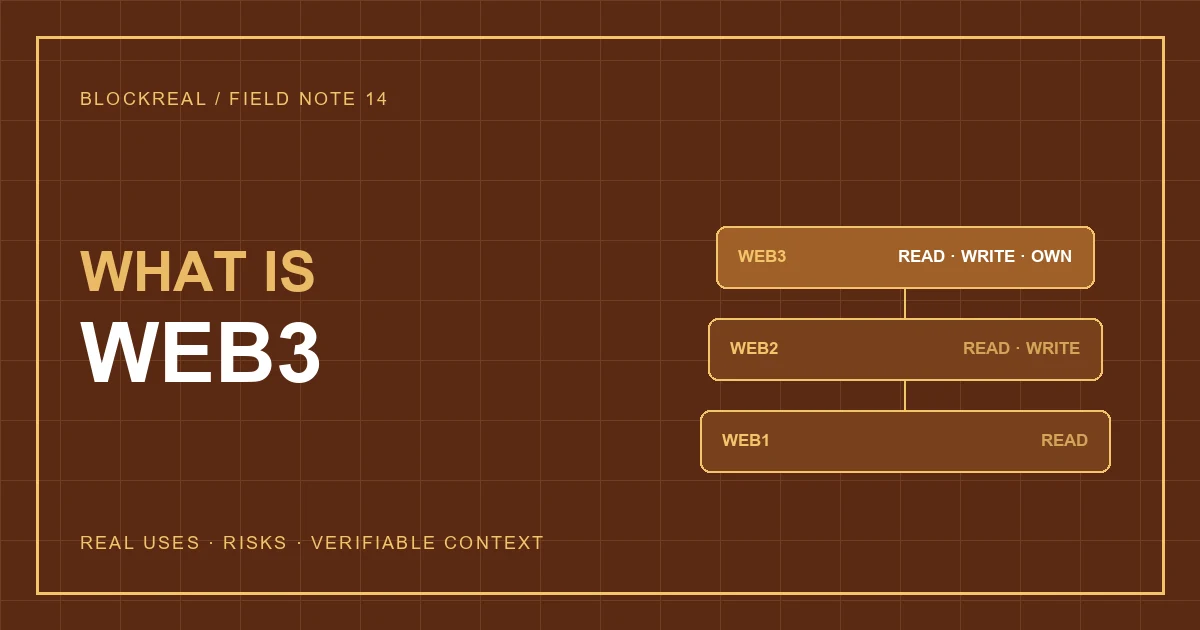
用一句话说:Web3 是让用户自己掌握账户和资产的互联网。以太坊官网的介绍页把它叫作“读、写、拥有”(read-write-own)的网络,和前两代“只能读”“能读能写”区分开。
落到你的手机上,区别是这样的。今天你用微信、抖音、Gmail,账户存在公司的服务器里,公司可以封号、改规则、关停服务,你发的内容、买的虚拟道具也都在它的数据库里。Web3 应用里,登录用的是你的钱包地址,资产记在区块链上,换一个网站、换一个 App,只要连上同一个钱包,东西还在;没有谁能单方面把它从你名下拿走,但同样也没有谁能帮你找回。
后面这半句很重要。Web3 把控制权交给你的同时,也把“丢了没人管”的责任交给了你。理解了这一点,后面讲的用途、局限和骗局都会更好懂。
这个词从哪来:2014 年的一篇博文
“Web 3.0”这个说法早年在别的语境里出现过,今天加密圈说的 Web3,一般追溯到以太坊联合创始人 Gavin Wood。他在 2014 年 4 月 17 日的博文《ĐApps: What Web 3.0 Looks Like》里描述了一套新的网络:内容加密发布、用匿名身份通信、交易靠共识记账,再配一个把这些串起来的浏览器。
他写这篇文章的背景是斯诺登事件之后对“信任”的反思。文章的核心意思是:既然不能指望任何政府或机构不滥用数据,那就把系统设计成不需要信任他们,用数学和代码去保证规则被执行。今天所有关于 Web3 的讨论,不管支持还是批评,绕的都是这个出发点。
这个词真正大范围流行,是 2021 年前后。那一年 NFT 和各种代币项目大热,风险投资大量涌入,“Web3”从一个技术设想变成了融资和营销的高频词,也正是从那时起,借它名头的骗局多了起来。
Web1、Web2、Web3 放在一起比
以太坊官网把互联网粗分成三段:Web1 大约是 1990 到 2004 年,以静态网页为主,大多数人只能看;Web2 从 2004 年到现在,社交媒体让每个人都能发内容,但内容和账户归平台;Web3 是正在尝试的第三段。把它们摆成一张表:
| 比较项 | Web1 | Web2 | Web3 |
|---|---|---|---|
| 你能做什么 | 看网页 | 看、发帖、评论、上传 | 看、发,还能持有链上资产 |
| 账户在哪 | 基本不需要账户 | 平台的数据库 | 你自己的钱包地址 |
| 平台怎么赚钱 | 卖软件、卖广告位 | 广告和用户数据 | 交易手续费、代币,模式还在变 |
| 出问题找谁 | 网站管理员 | 平台客服 | 多数情况下没人可找,全靠自己 |
| 典型例子 | 门户网站、个人主页 | 微信、YouTube、淘宝 | 以太坊钱包、ENS 域名、DAO |
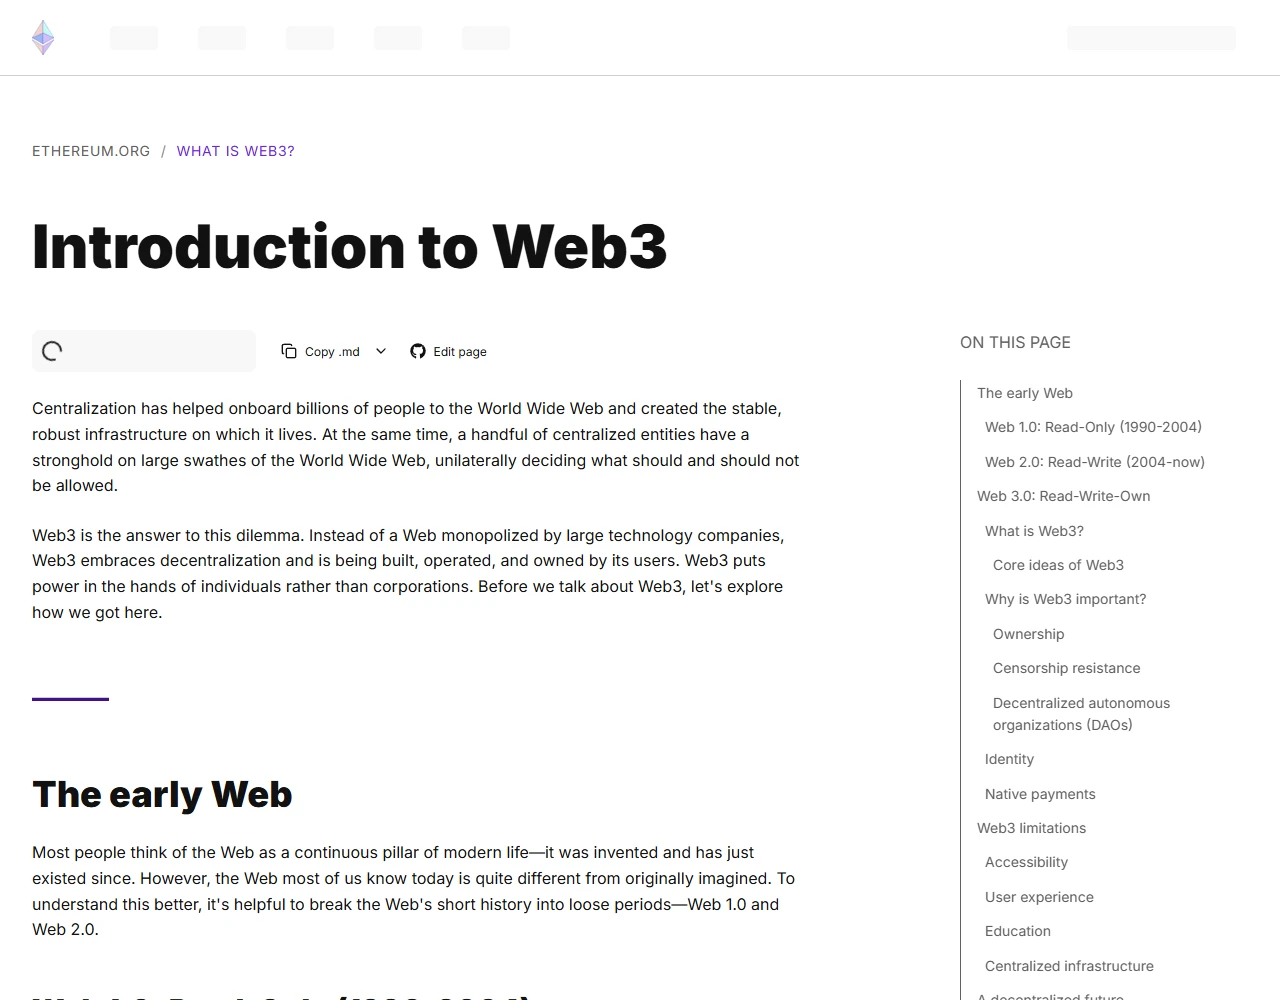
以太坊官网的 Web3 介绍页。右侧目录里可以看到它对三段互联网的划分,以及它自己列出的“Web3 limitations”。截图来自 ethereum.org,抓取于 2026-10-08。
要注意的是,这个划分来自以太坊社区,是一种叙事而不是学术定义。年份只是大概,三种网络今天其实同时存在:你可能早上用 Web2 的 App 聊天,下午用 Web3 钱包收一笔稳定币。
“归你所有”落到手上,是一个钱包地址
Web3 里最核心的东西不是哪个网站,而是钱包。这里的钱包不装钱,它保管的是一把私钥,私钥对应一个公开的地址,比如以太坊上以 0x 开头的那串字符。
- 地址就是你的账户。任何人都能往这个地址转东西,也能在区块浏览器上看到它的全部记录,但只有握着私钥的人能把东西转出去。
- 助记词就是私钥的另一种写法。建钱包时给你的 12 或 24 个英文单词,谁拿到它,谁就完整拥有这个钱包。它不是“密码”,改不了,也没有“找回”。
- 登录就是签名。在 Web3 网站上点“连接钱包”,再在钱包里点“签名”,等于用私钥证明“这个地址是我的”。签名本身不花钱,但有一类签名是“授权”,会允许对方合约动用你的代币,这正是很多盗币的入口(后面讲)。
这和交易所账户是两回事。你在交易所里看到的币,是交易所替你保管的,忘了密码可以找客服;自己的钱包没有这一层。很多人说“我在玩 Web3”,其实一直只在交易所里买卖代币,那还是 Web2 式的托管。两种都可以用,关键是知道自己用的是哪种。
今天真在用的几种 Web3
抛开炒作,下面几类是已经有人在日常使用、而且你今天就能自己核实的:
- 稳定币转账。这是 Web3 里用得最多的部分:用一个钱包地址收美元稳定币,跨境、周末都能到账。稳定币那篇讲了真实用途,USDT 转哪条链讲了怎么避免转错网络。
- ENS 域名。以太坊名称服务让你把一长串 0x 地址换成一个好记的名字,比如 alice.eth,别人转账时输入名字就行。名字按年付费续期,过期不续就可能被别人注册。
- DAO 投票。一些协议的规则改动由持币人投票决定,投票记录全公开。DAO 那篇里有翻看真实投票的方法,你会发现票往往集中在少数地址手里。
- NFT 当凭证。门票、会员资格、证书用 NFT 发放,转手记录都在链上。NFT 那篇讲了头像之外的用法,以及收到陌生 NFT 时怎么验。
- 去中心化金融。不经过银行的借贷和兑换,规则写在合约里。DeFi 那篇讲了它对没有银行账户的人有什么用,以及合约出漏洞时钱会怎样。
还有不少被反复提起、但离普通人日常还远的方向,比如去中心化社交、去中心化存储、链上身份。它们在跑,但用户量和体验都还没到“值得你专门去用”的程度,了解即可,不必为了它们去买币。
想亲手试一次:从装钱包到看见第一笔记录
读十篇介绍,不如自己走一遍。下面这套做法花不了多少钱,有几步完全免费,目的不是赚钱,是看清 Web3 到底长什么样。
- 先做不花钱的部分。打开一个区块浏览器(以太坊用 etherscan.io),随便搜一个知名地址或交易哈希,看看“链上记录”长什么样;再打开 ENS 官网(app.ens.domains)搜你想要的名字,看它是否被注册、一年要多少钱。这两步不需要钱包。
- 只从官方渠道装钱包。常见的有 MetaMask 等。手机上到系统自带的应用商店搜,核对开发者名称;电脑上从钱包官网进入浏览器扩展商店。搜索结果里的广告位、别人发来的下载链接一律不点,仿冒钱包是最常见的盗币方式之一。
- 创建钱包,用纸抄助记词。抄两份,分开放。不拍照、不截图、不存网盘、不发给任何人,包括自称“客服”的人。抄完后钱包通常会让你按顺序点一遍单词核对,这一步别跳过。
- 只放一小笔。从你已有的交易所账户提一点稳定币或 ETH 到这个地址,或者请朋友转一点。提币时网络要选对,地址先用地址校验器看一眼格式。第一次就放能承受全部损失的金额。
- 在区块浏览器里找到这笔记录。把你的钱包地址贴进浏览器,就能看到刚才那笔入账:时间、金额、从哪个地址来。这一刻你看到的,就是“记在公开链上、归你地址所有”的那条记录。
- 想再进一步,再做一次链上操作。比如注册一个便宜的 ENS 名字,或者在某个 DAO 的投票页看看提案。每次钱包弹出签名或交易请求,都先读清它要你做什么,看不懂就点拒绝。
卡住了怎么办:转账没到,先在区块浏览器查这笔交易的状态,按USDT 转哪条链里的办法排查网络和地址;钱包 App 搜不到或开发者对不上,宁可不装;助记词没抄好就已经往里转了钱,立刻新建一个钱包、抄好助记词,再把钱转过去。钱包遇到问题,只通过钱包官网上写的帮助渠道求助,正规支持人员不会私信你,也不会要你的助记词。
没那么去中心化:哪些环节还是靠公司
Web3 的口号是去中心化,实际用起来,很多关键环节仍然掌握在少数公司手里。2022 年 1 月,加密通讯软件 Signal 的创始人 Moxie Marlinspike 写了一篇被广泛转载的文章《My first impressions of web3》,指出了几个很具体的问题:
- 大家并不自己跑节点。他的判断是,人们不想自己运行服务器。结果是绝大多数 Web3 应用和钱包都通过少数几家公司的接口(他点名了 Infura 和 Alchemy)读取区块链数据,而这些接口返回的结果,钱包通常并不另行验证。
- NFT 的图片多半不在链上。链上记的往往只是一个网址,指向某台普通服务器。他做了一个实验:同一个 NFT,在 OpenSea 和 Rarible 上显示正常,进到买家钱包里却变成了一个便便表情。后来 OpenSea 把它下架,它在链上照样存在,但在主流界面里就这样消失了。
这些不等于 Web3 没用,而是提醒你:“上链了”不代表每个环节都不依赖公司。你看到的界面、你用的钱包、你连接的节点,背后仍然可能是一家可以改规则、会宕机、会被监管要求下架内容的企业。
以太坊官网自己列出的四个短板
最支持 Web3 的以太坊官网,在介绍页里也专门写了“Web3 的局限”,列了四条:
- 可及性:链上手续费在一些时候很高,对收入较低地区的用户门槛不小。
- 用户体验:官网原话的意思是,今天使用 Web3 的技术门槛仍然太高。
- 教育:用户需要换一套思维方式,比如理解私钥、签名和不可撤回的交易。
- 中心化基础设施:整个生态仍大量依赖 GitHub、Twitter、Discord 这类中心化平台。
把这四条和上一节对照着看,会发现支持者和批评者其实承认的是同一批问题,分歧在于“这些能不能被慢慢解决”。对普通人,结论很实际:现在去用,就要接受体验不顺、出错自负,别被“下一代互联网已经到来”这类话推着往里投钱。
批评的声音说了什么
除了技术上的问题,还有一种批评针对的是“到底谁拥有 Web3”。2021 年 12 月 21 日,推特联合创始人 Jack Dorsey 发帖说,你并不拥有 Web3,风投和他们背后的出资人才拥有。他的意思是,很多项目的代币大头一开始就分给了投资机构和团队,所谓“用户所有”,在分配上并不成立。这段争论当时被《财富》杂志等媒体报道过。
这个批评对你判断具体项目很有用。看到一个自称 Web3 的项目,先去查它的代币分配:团队和早期投资人占多少、什么时候解锁。5 步评估项目那篇有一套完整的问法,失败案例那篇则能让你看到,分配严重失衡的项目最后通常怎么收场。
借 Web3 名头的五种骗局
Web3 这个词本身不是骗局,但它听起来新、又和钱有关,所以被大量借用。下面五种最常见,遇到任何一种都可以直接走开:
- “Web3 项目投资,保本高收益”。拉群讲课、承诺固定日息或翻倍,再让你在他们给的网站或 App 里充值。看起来赚了,提现时被要求先交“税费”“保证金”。这是杀猪盘的常见形态。
- “Web3 工作室 / 远程岗位”,先交钱或先垫资。招聘“链上任务员”“节点运营”,要你先买设备、交培训费,或者用自己的钱包“刷单”。正规工作不会要你先掏钱。
- “连接钱包领空投”。陌生网站、私信、评论区里的链接,让你连钱包领奖励,实际弹出的是授权签名,一点确认,对方就能把你的代币转走。
- 仿冒钱包和假客服。搜索广告里的“钱包官网”、群里发的安装包、主动私信你的“技术支持”,目的都是拿到你的助记词。
- “帮你找回被盗资产”。被骗之后会有人自称黑客、律师或“链上追回公司”,先收服务费。这是专盯受害者的第二轮骗局。
五种的共同点只有一个:要你先付钱,或者要你交出助记词、点一个看不懂的授权。记住这一条,大多数坑都能绕开。失败案例那篇的诈骗信号还列了更多识别方法。
已经点了授权或者被骗:按这个顺序处理
如果已经晚了一步,顺序比速度更重要:
- 先切断授权。只是点了可疑授权、钱还没被转走的,立刻打开区块浏览器的授权检查页(以太坊上是 Etherscan 的 Token Approval Checker,也有 revoke.cash 这类工具),连上钱包,找到那条陌生授权点撤销。撤销本身要付一点手续费。
- 把剩下的资产挪走。如果你泄露的是助记词,撤销授权没用,对方能直接控制整个钱包。马上新建一个钱包,把还剩的资产转过去,旧钱包从此不再使用。
- 存证据。交易哈希、对方地址、网站网址、聊天记录、截图,一次存齐,骗子的网站和群组常常几天内就消失。
- 报案。在中国大陆拨打 110 或通过“国家反诈中心”App 举报;在香港可以先打“防骗易”热线 18222 咨询,确认受骗再到警署报案;在台湾拨打 165 反诈骗咨询专线;在其他国家和地区,找当地警方处理网络犯罪的部门。
- 通知交易所。钱如果流进了某家交易所的地址,把交易哈希和报案回执发给那家交易所的客服。有报案材料,交易所才可能配合冻结。
之后有人主动联系你说能追回,不管说得多专业,都不要付钱。正规的追讨只走警方和法院。钱已经被换成别的币、拆进很多地址的,追回的希望很小,早点接受,比继续往里搭钱好。
动手之前,先查你所在地的规定
Web3 应用本身没有国界,但你所在地的法律有。同样是“用钱包收一笔稳定币”,在有的地方是普通的金融活动,在有的地方存在法律风险。
- 中国大陆:人民银行等部门已明确虚拟货币不具有法定货币地位,相关兑换、交易服务属于非法金融活动,个人参与也存在法律风险。具体规定见稳定币那篇的常见问题。
- 香港:交易平台需要证监会发牌,证监会网站上有持牌虚拟资产交易平台的名单,用之前对一下名字和网址。
- 其他国家和地区:先在当地金融监管机构的网站上找有没有加密资产服务商的许可或登记名单;没有在名单上、却主动找你推销的平台,就当它不合规。
这一节只是提醒你去查,不是法律意见。规定变得很快,动手当天再去监管机构网站看一次,拿不准的事先问当地的执业律师。
常见问题
Web3 和区块链是一回事吗?
不是。区块链是底层的记账技术,Web3 是一种互联网设想:让账户、资产和规则记在区块链上,由用户自己的钱包地址掌握,而不是存在某个平台的数据库里。区块链可以完全不碰 Web3,比如企业内部的供应链账本。
Web3 是骗局吗?
这个词本身不是骗局,它说的是一种技术方向,ENS 域名、DAO 投票、稳定币转账都是真实在用的东西。但大量骗局借用这个词,凡是“投资 Web3 项目稳赚”“交钱加入 Web3 工作室”“连钱包领空投”的,都按诈骗处理。
Web3 钱包的助记词丢了能找回吗?
不能。自托管钱包没有客服,也没有“忘记密码”。助记词丢了,只要手机还在、钱包还能打开,马上新建一个钱包、把资产转过去,并把新的助记词抄好;如果手机也没了,这个钱包里的资产就再也取不出来。
想了解 Web3,一定要先买币吗?
不用。建钱包、查 ENS 名字、翻看 DAO 的投票记录、在区块浏览器里查一笔交易,都不需要花钱。只有真要在链上做操作(转账、注册名字、投票上链)时才需要付少量手续费。
Web1、Web2、Web3 的划分和四条局限,来自以太坊官网的 Introduction to Web3;词源来自 Gavin Wood 2014 年 4 月 17 日的博文 ĐApps: What Web 3.0 Looks Like;节点接口和 NFT 实验来自 Moxie Marlinspike 2022 年 1 月 7 日的 My first impressions of web3;Jack Dorsey 的发言见《财富》杂志 2021 年 12 月 22 日的报道。以上均于 2026-10-08 查阅。